没想到采摘完脆柿刚过去2个小时,就发生了一件让我后怕的事情,以至于在老婆的建议下,带着小女儿直接去了派出所。我想把这件事情记录下来,能够提醒大家增强网络防范意识。这件事情,从根源上来说是我做为父母的错,从小到大只给孩子培养了交通安全意识,而忽略了网络安全意识;其次,是小女儿抱有天上掉馅饼的侥幸心里,掉进了网诈的陷阱。
惊魂始末
时间回到昨天,采摘回来已经过了10点半了,父亲母亲没有停留,给我留了一袋,剩下的都拿走了。我刷了十多分钟抖音,就开始做饭,吃完饭已经12点多了。我刷了碗,由于晚上还要夜班,就先回里屋睡了,还没睡着,老婆下班回来,不一会儿就传来了责备女儿的声音,我从来没有见这么凶狠过,赶紧从里屋出来。
经过询问得知,原来女儿自从她妈回来之后一直多多闪闪,背着玩手机,她妈感觉异常,就拿了过来,等看到的时候,手机号已经泄露,验证码已经验证,并且已经下载了某大厂的应用,只是由于女儿未成年,到这一步进行不下去了,网诈人员正在诱导女儿偷拿父母的手机进行验证,幸好被及时发现。
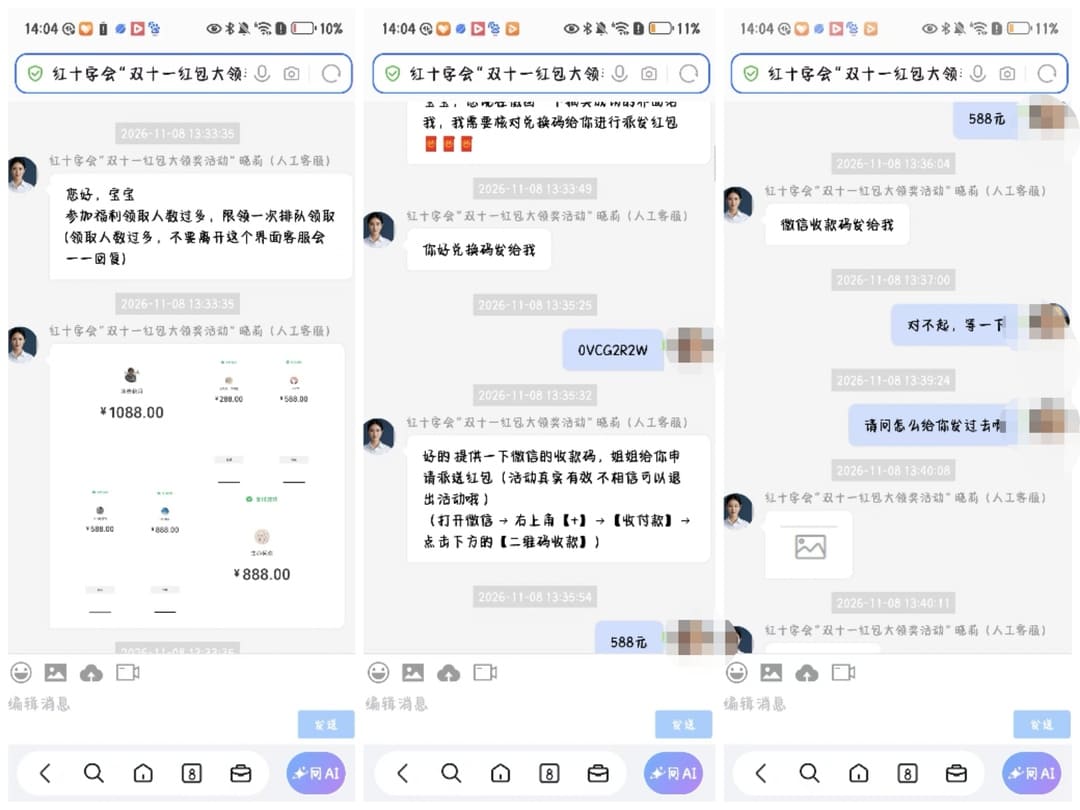
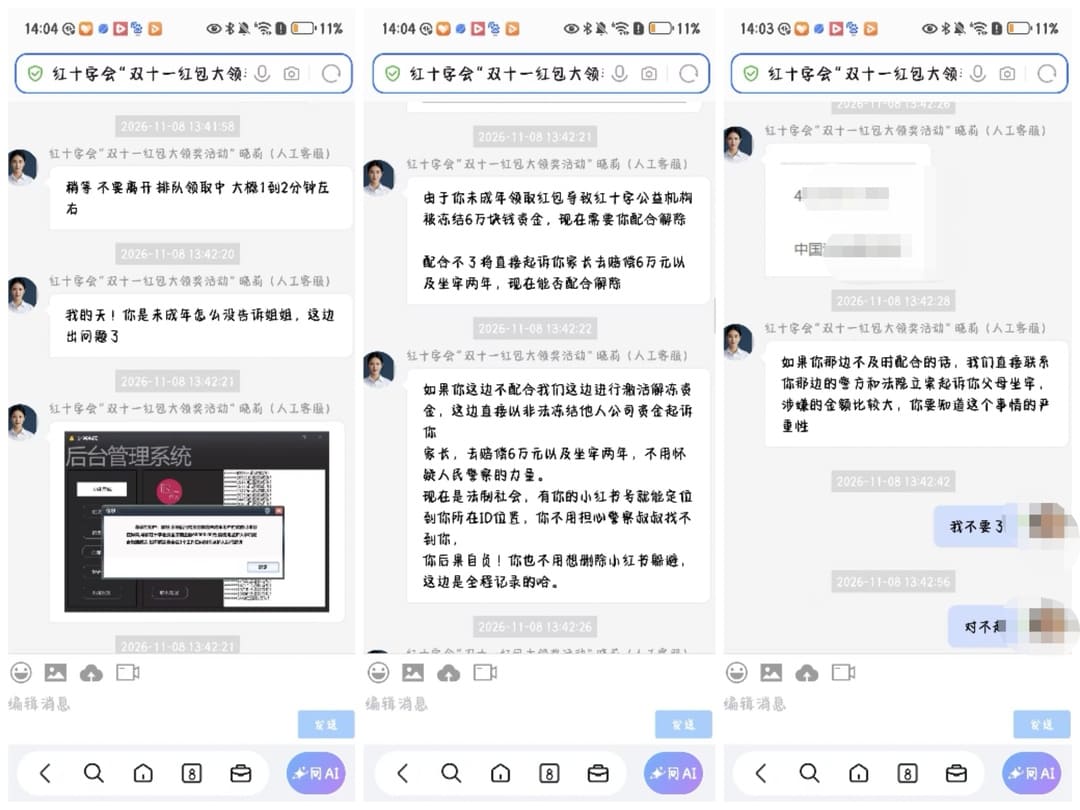
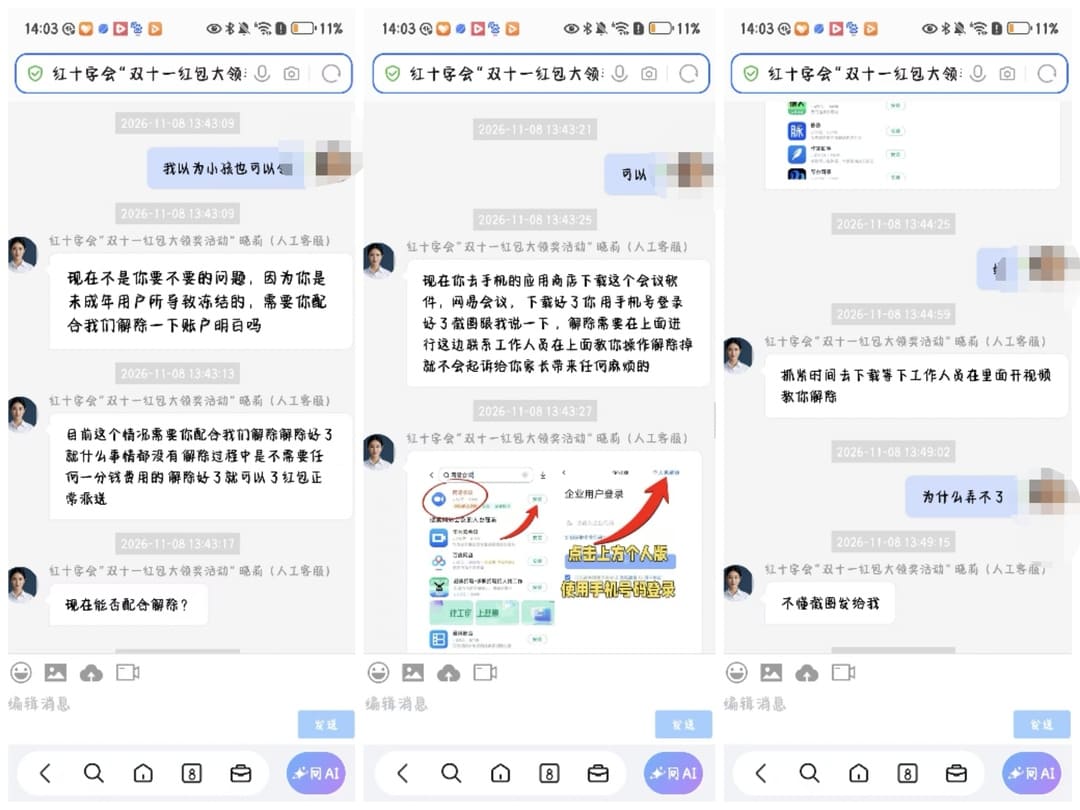
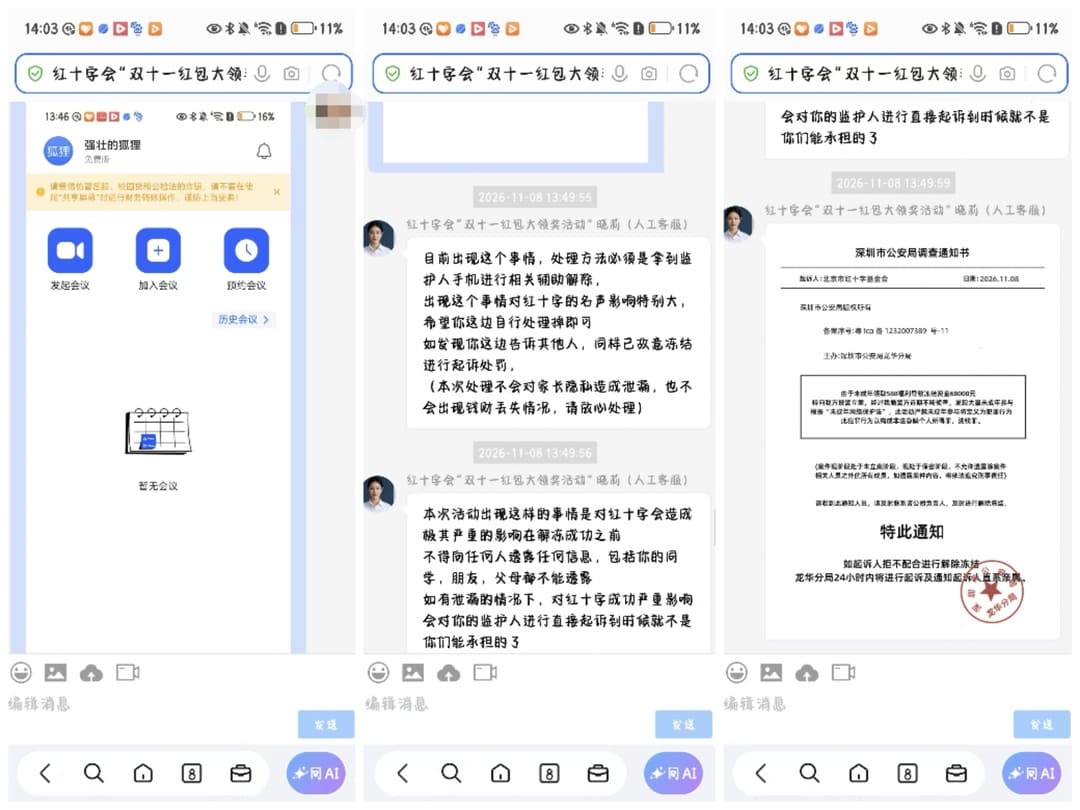
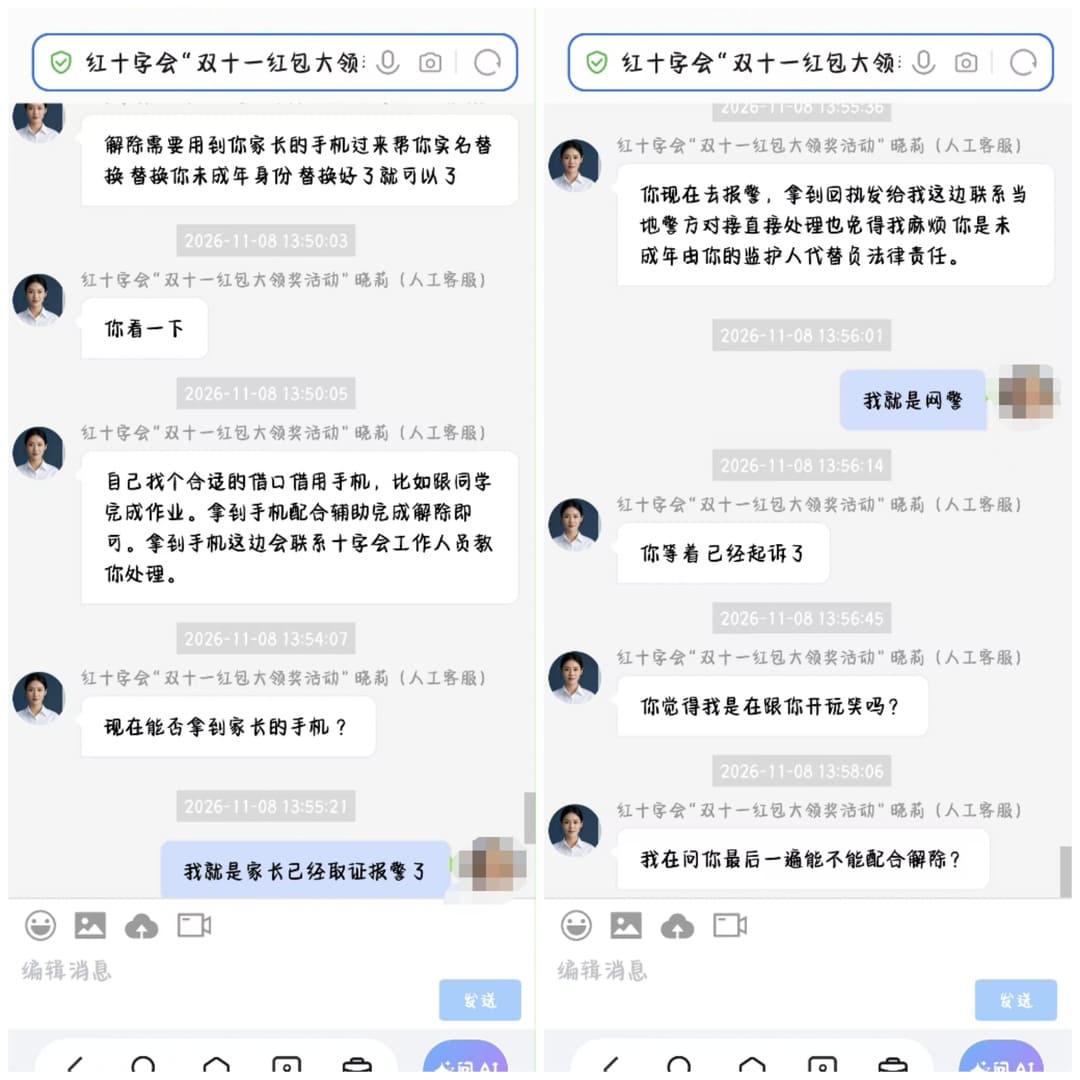
我立刻去12321.com进行了举报,经过询问女儿和验证码的短信,我猜测刚才收到的验证码可能是已经开通了某大厂的APP权限,接下来可能需要女儿配合,会实时共享屏幕,将手机完全控制。
我感觉这件事情到此已经算是止损了,但是老婆一脸惊恐,害怕接下来会随时损失一些财物,所以,我便带着女儿去辖地派出所,让帽子叔叔帮我鉴定一下,同时教育下女儿,这事就算结束了。
诈骗网站
由于我没有太多的时间,所以直到下午睡醒时我才有精力好好剥一下这个网站。
这个网站的网址我就不发了,因为经过举报已经打不开了。原来的网址是一个自定义的加速域名,和我以前用过的某CDN存储厂商名称一样,主域名指向海南某健康产业有限公司。由于举报,截至下午2点多的时候已经打不开了,这个主域名可能是被隐藏起来了,whois已经查不到了,不过这个自定义的加速域名依然能查到。
这个页面打不开的时候,我经过进一步挖掘,这个自定义加速域名其实是指向http://d**w.cn,服务器位于中国香港,whois查询得知,域名注册人指向湖南省岳阳市岳阳县一家网络科技有限公司,该公司名下注册有3个域名。
神奇的是,被我举报的域名在下午四五点的时候页面恢复了,虽然已经不是这个聊天窗口。
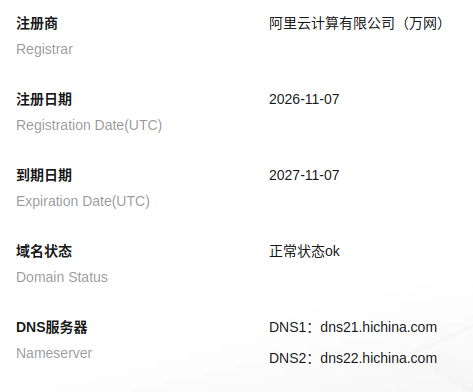
继续对恢复后的页面进行页码分析,之所以恢复是因为对方将域名转移指向了https://fea**q.cn,并且动用了一个API接口/api/public/v1/resolve。不查不知道,这个新的域名是前天7号注册的,注册人依然是这个岳阳县的网络科技有限公司。
经过API的拼接,最终浏览器会发起的网络请求是:
GET https://fea**q.cn/api/public/v1/resolve?p8e9a82b869=****e8b42c9f&pf85364bba8=96c1a10f5b7&pfd7d2f4b2c=641fd4a****
按F12返回的结果是:
{"code":"ok","data":"********b21lck5hbWXZSue6ouWNgeWtl+S8muKAnOWPjOWNgeS4gOe6ouWMheWkp+mihuWllua0u+WKqOKAnSAg5pmT6I6J77yI5Lq65bel5a6i5pyN77yJpG1vZGWmaWZyYW1lq3RlbXBsYXRlS2V5rmZpbmQtaWZyYW1lLXYxqWxhdW5jaFVybNkhaHR0cHM6Ly9kd2ZjZHcuY24vY2hhdC9tQ2VH********","encoding":"msgpack-base64"}
经过解码最终结果如下:
{ "customerName": "客服咨询|专业客服在线接待,欢迎咨询,全程一对一服务", "mode": "iframe", "templateKey": "find-iframe-v1", "launchUrl": "https://d****w.cn/chat/**eGoOnx**" }
转了一圈,又回到了原来的域名:
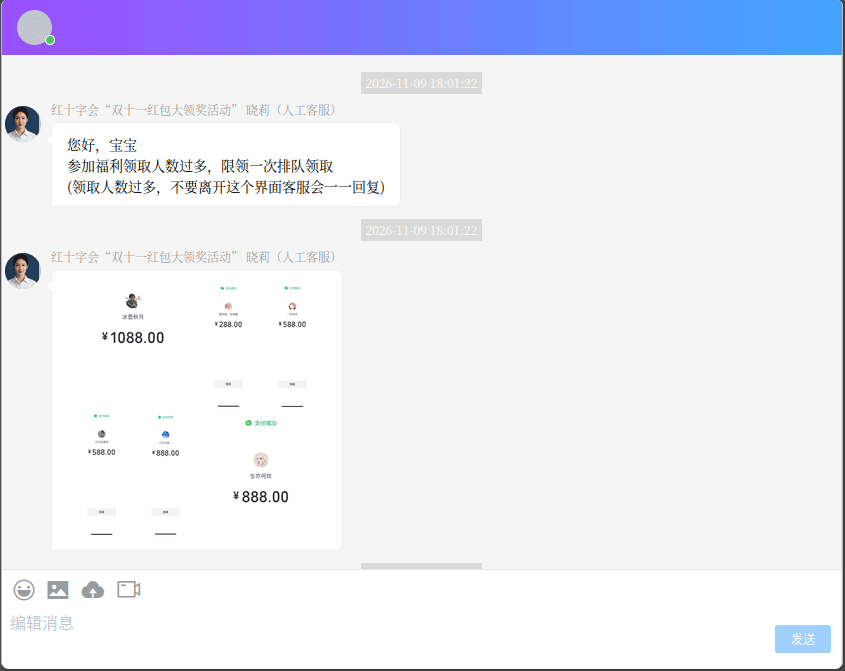
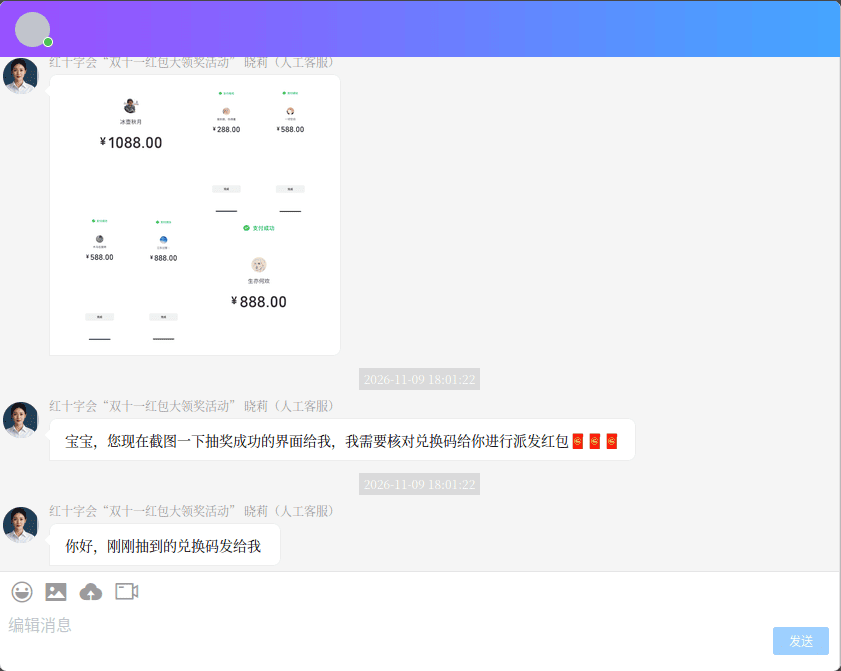
它又复活了。
只要有灰色利益存在,这种网诈的网站随时都会死灰复燃,即便是再次检举,要不了一天还会出现的。我们现在需要做的就是帽子叔叔给出的建议:
1、手机下载国家反诈中心APP,这个真的有用。这次女儿使用的手机中一直都有这个APP,真的到紧要关头,应该是能够提前拦截的。
2、不要相信网络上的馅饼,你不想它,它不想你。
3、遇到类似本次坐牢、赔钱的恐吓话语,不要恐慌也不要理他,法律是国家定的,不是他家开的。
看这骗子的话我就来气。
还好及时制止。这骗子真是可气,竟然骗到孩子头上了~不过你也厉害,从 F12 一路扒到 msgpack 解码,佩服。